Bons plans du moment





Plus d'erreurs de sécurité : Adoptez le Module TPM 2.0 autonome
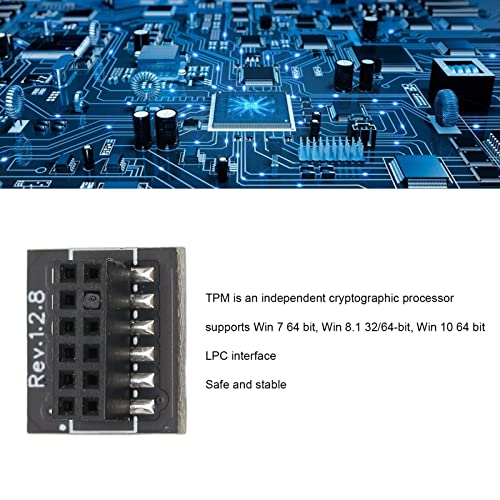
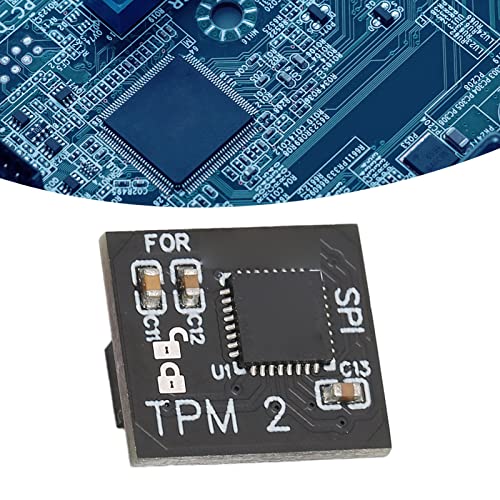
L'absence de puce de sécurité matérielle bloque de nombreuses fonctionnalités de protection essentielles sur les PC fixes. Ce Module TPM 2.0 résout instantanément ce problème en ajoutant un processeur de cryptage autonome performant à votre configuration actuelle via l'interface SPI 12 broches.
Stabilité et longévité mécanique
Conçu avec des circuits imprimés de haute qualité, ce module garantit des performances de sécurité stables et durables pour les cartes mères compatibles. Il résiste aux cycles d'allumage répétés et maintient l'intégrité de vos données au fil des années.
Fiche technique du composant de sécurité
- Protocole de sécurité : Trusted Platform Module 2.0
- Brochage : SPI 12 broches
- Systèmes d'exploitation validés : Win 7 64 Bits, Win 8.1 32/64 Bits, Win 10 64 Bits
- Type de chiffrement : Matériel et autonome
Ne laissez plus vos données sans défense. L'intégration de ce module permet d'activer le chiffrement de disque complet et de protéger efficacement l'accès à votre session utilisateur contre les manipulations physiques du disque dur.